Ubuntu переходит на еженедельные обновления ядра из-за ИИ
Canonical меняет стратегию выпуска обновлений ядра Linux на еженедельную, так как ИИ находит уязвимости быстрее, чем разработчики успевают их исправлять.
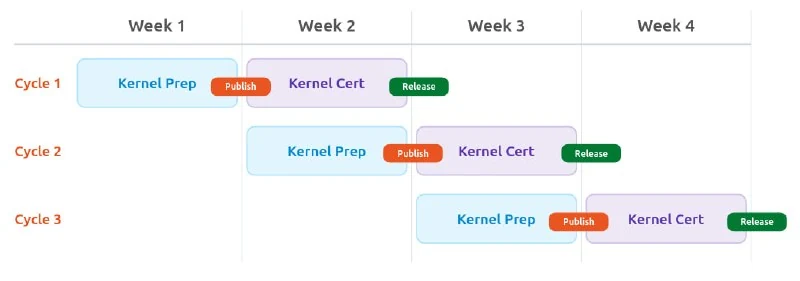
Canonical объявила об изменении подхода к выпуску обновлений ядра Linux. Теперь патчи безопасности и исправления ошибок будут выходить еженедельно, а не по традиционному графику.
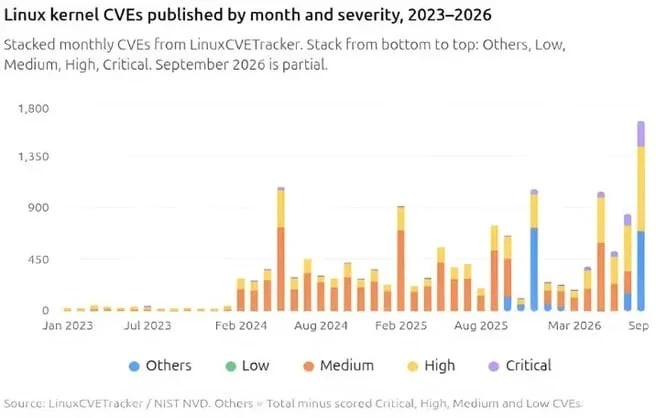
Ключевой фактор изменения — роль искусственного интеллекта. Современные модели ИИ способны автоматически сканировать код и находить уязвимости (CVE) и баги значительно быстрее, чем люди-разработчики успевают их исправить и опубликовать. Чтобы сохранить безопасность системы, Canonical решила адаптироваться к этой новой реальности, ускорив цикл релизов.
Полный анонс можно прочитать в официальном блоге Canonical.
Почему это важно
АналитикаЭто демонстрирует, как ИИ меняет базовые процессы в индустрии открытого кода, требуя от вендоров адаптировать инфраструктуру обновлений под скорость автоматизированного поиска уязвимостей.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Настройка Hetzner VPS
От пустого сервера до защищенной production-ready машины. Выберите, как вы хотите настроить свой сервер.
eBPF Безопасность и Аудит Времени Выполнения
Технология безопасного выполнения байткода непосредственно внутри ядра Linux (eBPF / Tetragon / Falco) для перехвата опасных системных вызовов (syscalls), сетевых соединений и модификаций файлов ИИ-агентами.
VPS Hardening (Укрепление и безопасность Linux VPS)
Системный процесс конфигурации и уменьшения площади атаки (Attack Surface Reduction) операционной системы Linux на виртуальном сервере через ограничение привилегий, криптографическую изоляцию и сетевой аудит.
Часть II. Как работать с Codex + оптимизация/безопасность/команда
Codex — это не автодополнение кода в чате, а полноценный инженерный агент: он читает репозиторий, планирует изменения, редактирует файлы, гоняет тесты, проверяет свои же диффы и ум...