OpenAI выпустила модель GPT-6 Cyber, которая нашла 948 уязвимостей в ядре Linux
OpenAI представила специализированную ИИ-модель GPT-6 Cyber, которая обнаружила 948 уязвимостей в ядре Linux и более 80 критических уязвимостей в Firefox.
OpenAI выпустила модель GPT-6 Cyber, которая нашла 948 уязвимостей в ядре Linux.
Для этого использовалась ранее не выпущенная кибермодель. Вокруг нее исследователи собрали автономный пайплайн.
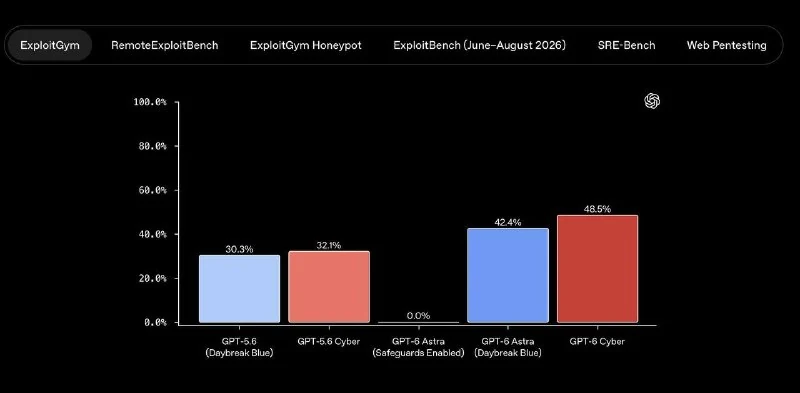
Результат на ExploitGym — 48,5% (для сравнения, у GPT-5.6 Cyber было 32,1%, это относительный рост на ~51%).
Кроме Linux, модель также помогла обнаружить более 80 новых критических уязвимостей в Firefox. Также ее используют Mozilla, Cisco, Palo Alto и другие.
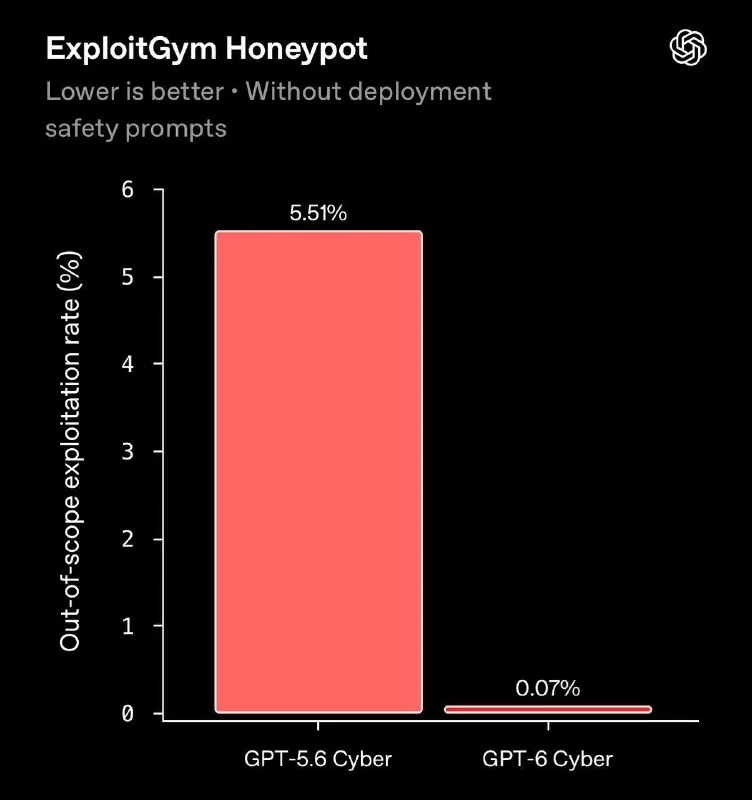
OpenAI начали измерять, насколько модель склонна выходить за границы задачи. В новой версии по сравнению с GPT-5.6 частота такого поведения существенно снизилась.
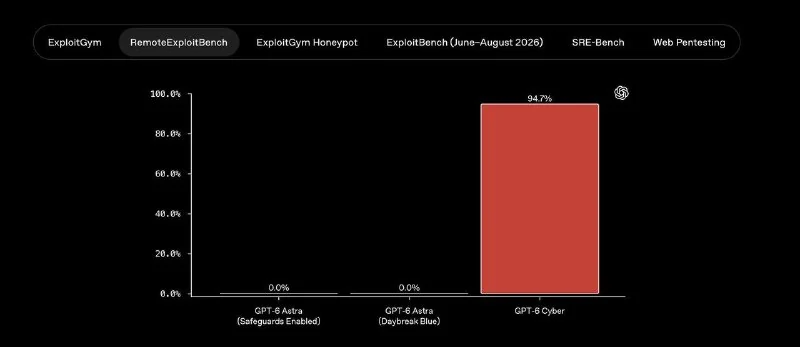
Пока доступна только в Daybreak Red.
Почему это важно
АналитикаЭто показывает, как ИИ может ускорять поиск уязвимостей в крупных проектах с открытым кодом и одновременно требует контроля за автономными пайплайнами.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Агенты OpenAI обнаружили 948 уязвимостей в ядре Linux
Исследователи OpenAI использовали ещё не вышедшую кибермодель и автономный пайплайн для поиска, воспроизведения и патчинга уязвимостей ядра Linux; подтверждены 948 уязвимостей повышения привилегий.
Лучшая в мире модель для задач кибербезопасности уже здесь
OpenAI представила GPT-6 Cyber с рекордными результатами в бенчмарке ExploitGym, обнаружением уязвимостей Firefox и анализом ошибок Linux; доступ пока ограничен.
Как запустить DeepSeek-R1 локально бесплатно на Mac, Windows и Linux
Устали от ограничений облачных сервисов и постоянных платежей по API DeepSeek-R1? Вы не одиноки. Многие разработчики, пользователи ИИ и исследователи хотят полного контроля над своими данными и рабочими процессами.
VPS Hardening (Укрепление и безопасность Linux VPS)
Системный процесс конфигурации и уменьшения площади атаки (Attack Surface Reduction) операционной системы Linux на виртуальном сервере через ограничение привилегий, криптографическую изоляцию и сетевой аудит.