Flathub сказал "нет" ИИ-додаткам: почему это было правильным решением
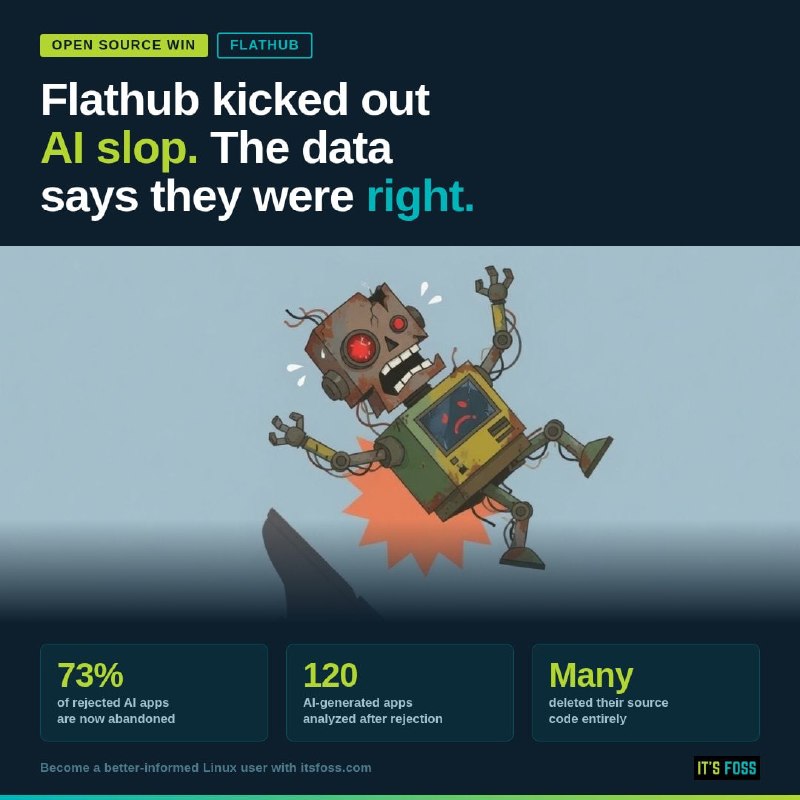
Решение Flathub отклонить ИИ-приложения подтвердилось новыми данными. Большинство отклоненных программ оказались заброшенными проектами.
Flathub сказал "нет" ИИ-додаткам: почему это было правильным решением
Когда Flathub объявил, что будет отклонять приложения, созданные с помощью ИИ, реакция была вполне ожидаемой. Многие выражали опасения по поводу "гейткипинга", что это противоречит принципам опенсорс, и задавали вопросы: «А кто вообще решает, что считать слопом?», «Разве это не луддизм?».
Но было ли правильным решение отклонять Linux-приложения, созданные с помощью ИИ? Что ж, теперь у нас есть ответ, и он вполне однозначный.
Один разработчик вернулся к 120 приложениям, которые Flathub отклонил в рамках новой политики в отношении ИИ, и проанализировал их судьбу.
73% этих репозиториев сейчас полностью заброшены. Во многих удалили исходный код. Некоторые аккаунты вообще перестали существовать.
Очевидно, это были не пет-проекты, которые несправедливо отклонили. Это были одноразовые приложения, которые изначально никто не собирался долго поддерживать. Такой софт называют abandonware.
Flathub не отступил от своей позиции, и благодаря этому экосистема Linux-приложений стала чище.
Почему это важно
АналитикаЭто решение Flathub подчеркивает важность поддержки качественного программного обеспечения в открытых экосистемах. Отказ от ненадежных приложений может улучшить общее состояние программного обеспечения для Linux.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Профиль Hermes: DevOps-инженер и облачная инфраструктура
Профиль системного и DevOps-инженера Hermes: настройка серверов Linux, Docker контейнеризация, CI/CD конвейеры, мониторинг и безопасность.
Как запустить DeepSeek-R1 локально бесплатно на Mac, Windows и Linux
Устали от ограничений облачных сервисов и постоянных платежей по API DeepSeek-R1? Вы не одиноки. Многие разработчики, пользователи ИИ и исследователи хотят полного контроля над своими данными и рабочими процессами.
cgroups v2 Ресурсные Квоты и OOM Наблюдатели
Механизмы ядра Linux (Control Groups v2) для установки жестких аппаратных лимитов на RAM, CPU, диск и количество процессов (PIDs) с целью защиты хоста от зависших агентских циклов.
eBPF Безопасность и Аудит Времени Выполнения
Технология безопасного выполнения байткода непосредственно внутри ядра Linux (eBPF / Tetragon / Falco) для перехвата опасных системных вызовов (syscalls), сетевых соединений и модификаций файлов ИИ-агентами.