Lançamento do GLM 5.3: Avanços em Cibersegurança e Treinamento de Modelos
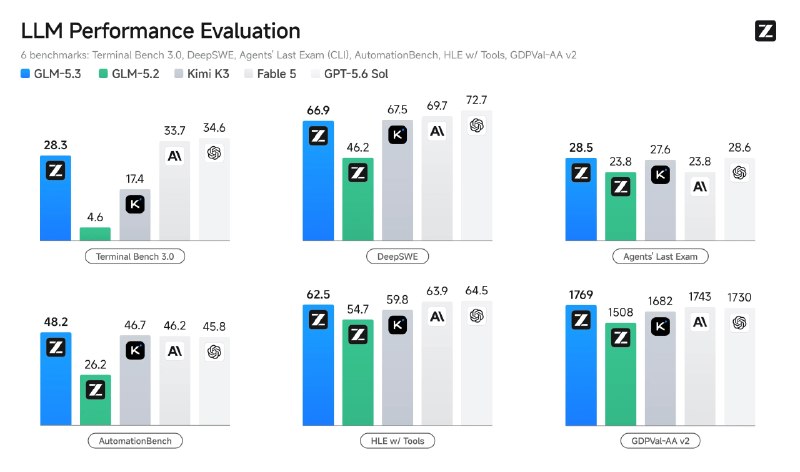
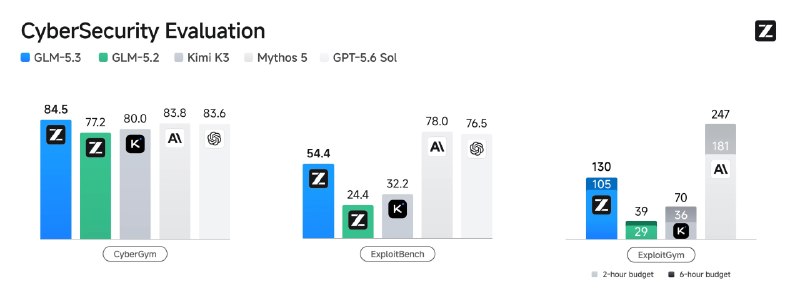
O novo modelo GLM 5.3 foi lançado com melhorias significativas em cibersegurança, tendo detectado 2.500 vulnerabilidades desde a versão anterior.
Apresentando o GLM 5.3
A melhoria em relação à versão 5.2 foi alcançada exclusivamente através do escalonamento de Aprendizado por Reforço (RL), com foco na aplicação de RL para tarefas reais, como a otimização do treinamento de modelos. Essa abordagem resultou em um impulso substancial na cibersegurança — a empresa afirma que seus modelos detectaram 2.500 vulnerabilidades desde o lançamento do GLM 5.2, sendo a mais antiga delas com 45 anos de existência.
Os pesos do modelo ainda não estão disponíveis publicamente, mas há a promessa de que serão liberados em duas semanas.
Por que isso importa
AnáliseO GLM 5.3 representa um progresso crucial na detecção de vulnerabilidades, elevando os padrões de segurança tecnológica. Além disso, a aplicação bem-sucedida de RL em tarefas práticas abre novas fronteiras para a eficiência no treinamento de modelos.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Pesquisadores do MIT mostram que GPT-6 Astra pode melhorar outros modelos de IA alterando seus pesos
Em um experimento, a Astra aumentou a precisão do Qwen3.5-0.8B no MATH-500 de 7,9% para 48,1% ao alterar apenas 0,016% dos pesos do modelo.
JSON — dados estruturados para aplicações, APIs e agentes de IA
Guia prático completo sobre o formato JSON: regras de sintaxe, serialização via parse/stringify, integração com REST API, JSON Schema e saída estruturada para inteligência artificial.
Formatos DOCX e XLSX: quando é necessário um documento final completo gerado por IA
Guia prático completo para geração e processamento de documentos DOCX e planilhas XLSX com IA: comparação com Markdown e CSV, engenharia de prompts, trabalho com fórmulas e automação em código.
Engenharia Reversa de Prompts (Prompt Inversion / Extraction)
Ataque à segurança de aplicações de IA (Prompt Extraction / Prompt Inversion) destinado a roubar prompts de sistema ocultos, lógica comercial ou instruções privadas da empresa por meio de armadilhas conversacionais especialmente formuladas.