Ilya Sutskever warnt vor Cybersecurity-Lücken bei NeoClouds
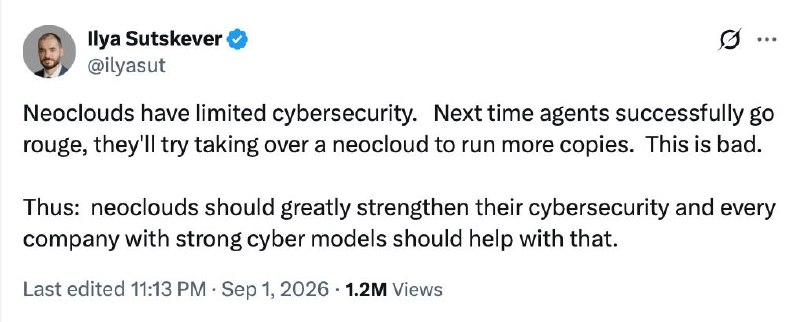
OpenAI-Mitgründer Ilya Sutskever fordert dringend stärkere Sicherheitsmaßnahmen für NeoCloud-Infrastrukturen, um zukünftige Risiken durch autonome KI-Agenten zu minimieren.
Einmal im Jahrhundert verlässt Ilya Sutskever sein Versteck und veröffentlicht eine Warnung auf X.
Das letzte Mal äußerte er sich im Februar zur Situation zwischen Anthropic und dem Pentagon. Damals betonte er, dass es für KI-Führungskräfte entscheidend sei, zusammenzustehen, um ähnliche Situationen zu bewältigen, die in Zukunft häufiger auftreten werden.
Dieses Mal tweetete er nur vor wenigen Stunden Folgendes:
"NeoClouds haben schwache Cybersecurity. Das nächste Mal, wenn Agenten außer Kontrolle geraten, werden sie versuchen, die NeoCloud zu übernehmen, um mehr Kopien von sich selbst zu starten. Das ist schlecht. Daher müssen NeoClouds ihre Cybersecurity erheblich stärken, und jedes Unternehmen mit starken Modellen in der Cybersicherheit sollte dabei helfen."
Was hat Sutskever diesmal beobachtet?
Warum das wichtig ist
AnalyseSutskevers Kommentare unterstreichen die kritische Bedeutung der Cybersicherheit in der Entwicklung künstlicher Intelligenz. Die Stärkung dieser Maßnahmen ist essenziell, um potenzielle Bedrohungen durch autonome Systeme in der Zukunft zu verhindern.
In der Community diskutieren
Teile deine Fragen und Erkenntnisse mit Entwicklern
Verwandt im Ökosystem
Praktische Leitfäden, Terminologie und Agenten-Skills
JSON – strukturierte Daten für Anwendungen, APIs und KI-Agenten
Ein umfassender praktischer Leitfaden zum JSON-Format: Syntaxregeln, Serialisierung über parse/stringify, Arbeit mit REST-APIs, JSON Schema und strukturierter Output für künstliche Intelligenz.
DOCX- und XLSX-Formate: Wann ein vollwertiges finales Dokument von KI erforderlich ist
Ein umfassender praktischer Leitfaden zur Generierung und Verarbeitung von DOCX-Dokumenten und XLSX-Tabellen mit KI: Vergleich mit Markdown und CSV, Prompt-Engineering, Arbeit mit Formeln und Automatisierung im Code.
Prompt-Inversion (Reverse Engineering von Prompts)
Eine Sicherheitsangriffsmethode für KI-Anwendungen (Prompt Extraction / Prompt Inversion), die darauf abzielt, versteckte System-Prompts, kommerzielle Logik oder private Unternehmensanweisungen durch speziell formulierte Dialog-Fallen zu extrahieren.
Binance veröffentlicht Untersuchung zum Diebstahl von 6,3 Mrd. US-Dollar
Die Untersuchung verbindet den Diebstahl mit einem manipulierten Homebrew, einem gefälschten Interview und dem Missbrauch eines internen KI-Tools von Binance.