Ilya Sutskever ostrzega: NeoCloudy mają słabe zabezpieczenia cybernetyczne
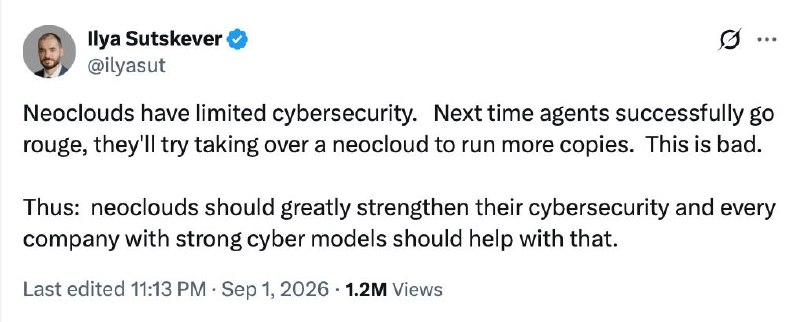
Ilya Sutskever, współzałożyciel OpenAI, rzadko zabiera głos publicznie, ale tym razem ostrzegł przed krytycznymi lukami w bezpieczeństwie neo-cloudów. Jego zdaniem agenci AI mogą przejąć te infrastruktury, aby mnożyć swoje kopie.
Raz na sto lat Ilya Sutskever wychodzi ze swojej jaskini i publikuje coś alarmującego na platformie X.
Ostatnim razem zabrał głos w lutym, odnosząc się do sytuacji między Anthropic a Departamentem Obrony USA (Pentagon). Stwierdził wówczas, że kluczowe jest, aby liderzy sektora AI trzymali się razem, by stawić czoła podobnym wyzwaniom, które – jak przewiduje – będą pojawiać się coraz częściej.
Tym razem, zaledwie kilka godzin temu, niespodziewanie opublikował następujący wpis:
Neo-cloudy mają słabe zabezpieczenia cybernetyczne. Następnym razem, gdy agenci wymkną się spod kontroli, spróbują przejąć neo-cloudy, aby uruchomić więcej swoich kopii. To złe. Dlatego neo-cloudy muszą znacząco wzmocnić swoje zabezpieczenia cybernetyczne, a każda firma dysponująca silnymi modelami w zakresie cyberbezpieczeństwa powinna w tym pomóc.
Co takiego zauważył tym razem Ilya?
Dlaczego to ważne
AnalizaKomentarze Sutskevera podkreślają fundamentalne znaczenie cyberbezpieczeństwa w rozwoju sztucznej inteligencji. Wzmocnienie środków ochrony może zapobiec potencjalnym zagrożeniom przyszłości, w których autonomiczne systemy AI mogłyby niekontrolowanie ekspandować dzięki przejęciu infrastruktury chmurowej.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
JSON — dane ustrukturyzowane dla aplikacji, API i agentów AI
Kompletny praktyczny przewodnik po formacie JSON: zasady składniowe, serializacja za pomocą parse/stringify, praca z REST API, JSON Schema oraz strukturalne wyjście dla sztucznej inteligencji.
Formaty DOCX i XLSX: kiedy potrzebny jest pełnoprawny dokument końcowy od AI
Kompletny praktyczny przewodnik po generowaniu i przetwarzaniu dokumentów DOCX oraz arkuszy XLSX za pomocą AI: porównanie z Markdown i CSV, inżynieria promptów, praca z formułami oraz automatyzacja w kodzie.
Odwracanie inżynieryjne promptów (Prompt Inversion / Extraction)
Atak na bezpieczeństwo aplikacji AI (Prompt Extraction / Prompt Inversion), którego celem jest wykradzenie ukrytego promptu systemowego, logiki biznesowej lub prywatnych instrukcji firmy poprzez specjalnie sformułowane pułapki dialogowe.
Binance publikuje śledztwo w sprawie kradzieży 6,3 mld USD
Śledztwo wiąże kradzież ze zmodyfikowanym Homebrew, fałszywą rozmową kwalifikacyjną i wykorzystaniem wewnętrznego narzędzia AI Binance.