Китайський ШІ-інструмент ARTEX для автоматизації кібератак можна запускати на iPhone
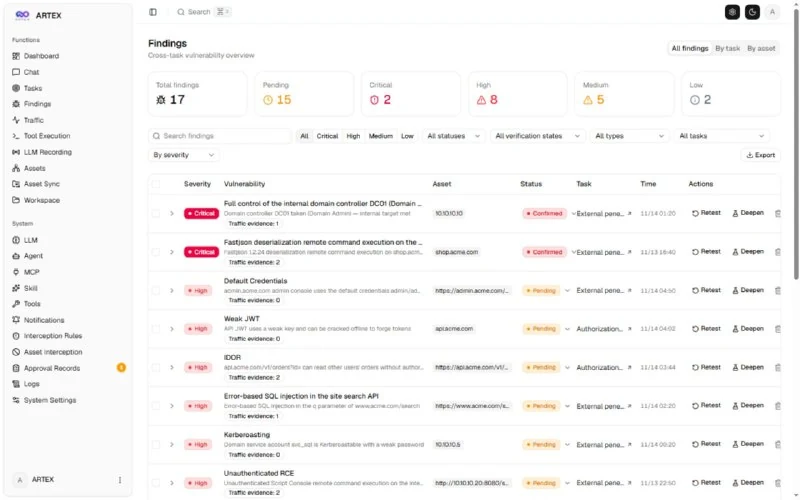
Опенсорс ШІ-інструмент ARTEX, який спочатку позиціонувався для тестування безпеки, тепер, за повідомленнями, працює навіть на звичайному iPhone і дозволяє запускати автономних ШІ-агентів для пошуку вразливостей і проведення атак.
Китайський ШІ-інструмент ARTEX можна запускати на iPhone
Китайський ШІ-інструмент ARTEX, здатний автоматизувати кібератаки, тепер, за повідомленнями, можна запускати навіть на звичайному iPhone.
Спочатку його представляли як інструмент для перевірки безпеки, але ARTEX дозволяє запускати ШІ-агентів, які самостійно шукають вразливості, підбирають способи атаки та виконують послідовність дій без участі людини.
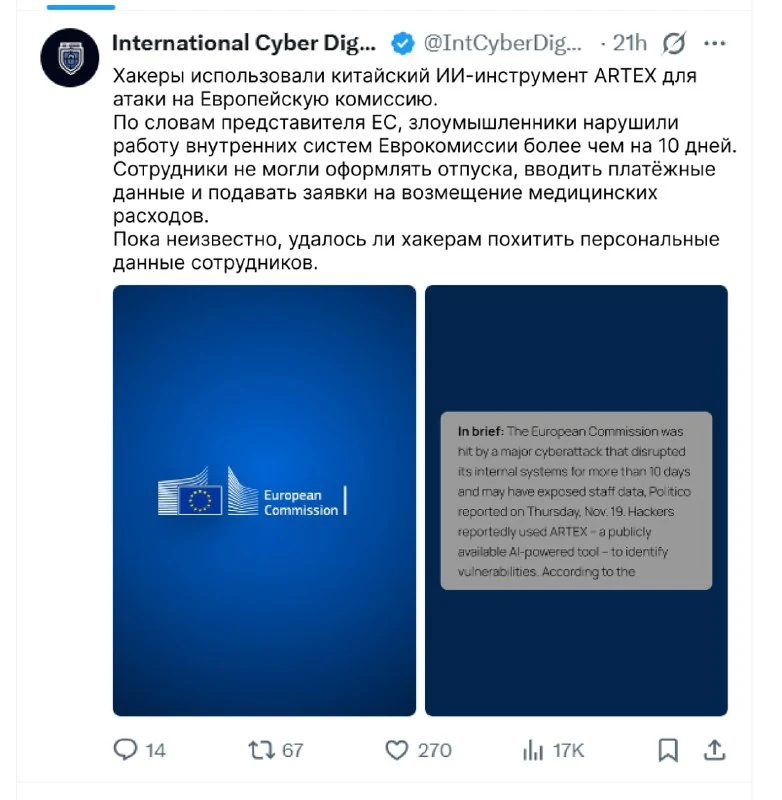
За даними Microsoft, пов’язана з Китаєм хакерська група використовувала ARTEX для атак на сотні організацій. Дослідники Check Point також виявили понад 1608 панелей керування ARTEX, доступних через інтернет.
Чому це важливо
АналітикаЦе показує, як генеративний ШІ знижує поріг автоматизації кібератак і перетворює інструменти для тестування безпеки на ризик для організацій, якщо їх використовують без контролю.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Jev та System One AI: повний практичний гайд по моделі рішень від TypeSafe
Глибокий інженерний розбір флагманської моделі Jev: архітектура System One проти LLM, примітиви Choice/Score/Noul, паралелізм запитів, математика впевненості, відео-кейси, код та огляд локальних open-weight альтернатив (Laya, GLiNER2.5, CLM-8B).
Claude Code Projects: як один ШІ координує команду автономних агентів
Глибокий аналіз Claude Code Projects: архітектура Coordinator та Threads, паралельні гілки, спільна пам'ять MEMORY.md та управління хмарними агентами.
AI-агенти (Autonomous Agents)
Програмні системи на базі LLM, здатні самостійно сприймати стан середовища, декомпозувати складні цілі, викликати зовнішні інструменти та ітеративно виправляти власні помилки.
Реверс-інжиніринг промптів (Prompt Inversion / Extraction)
Атака на безпеку AI-додатків (Prompt Extraction / Prompt Inversion), спрямована на викрадення прихованого системного промпта, комерційної логіки або приватних інструкцій компанії через спеціально сформульовані діалогові пастки.