98% ruchu na serwerze Git jądra Linux pochodzi od botów
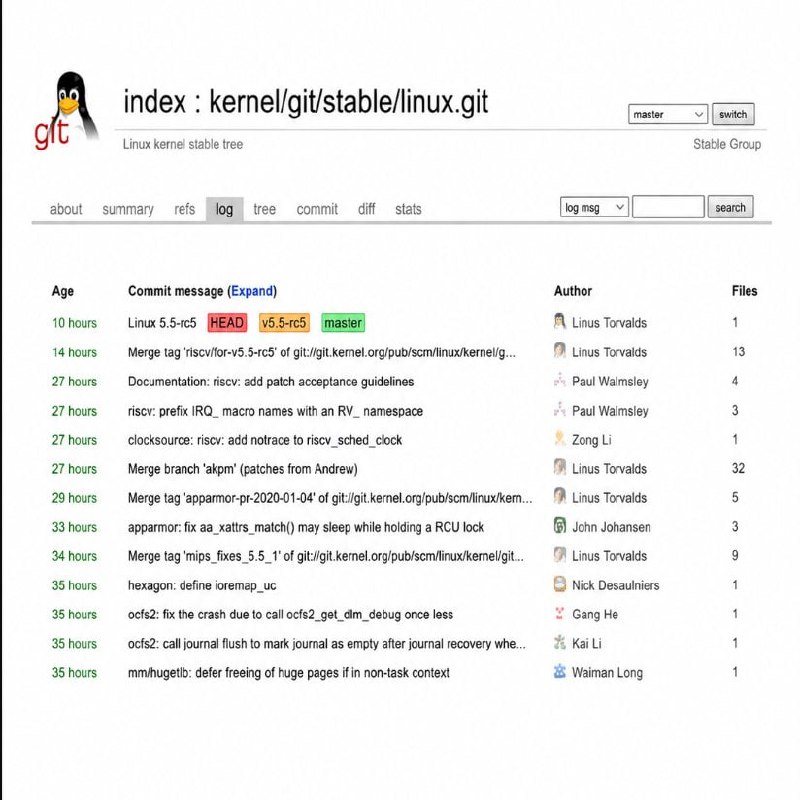
Serwer Git jądra Linux jest zalewany przez boty, które generują aż 98% całego ruchu, co stanowi poważne zagrożenie dla jego infrastruktury.
98% ruchu na serwerze Git jądra Linux pochodzi od botów
Według szacunków, serwer Git jądra Linux otrzymuje 98% swojego ruchu od botów, a jedynie 2% od rzeczywistych użytkowników. Konstantin Ryabtsev, administrator serwisu git.kernel.org, opublikował te dane w poście zatytułowanym „Creepy crawlies”.
Strona obsługuje około 6 milionów żądań dziennie do losowych commitów. Wygląda na to, że niemal cały ten ruch nie ma związku z działaniami prawdziwych użytkowników.
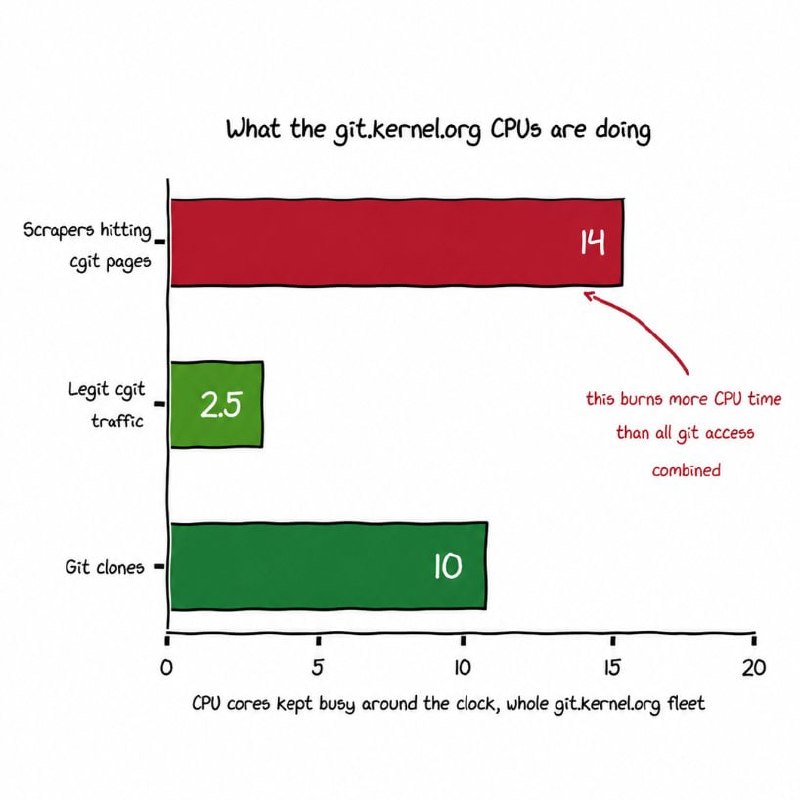
Samo renderowanie stron commitów dla botów zużywa 14–16 z 90 rdzeni CPU serwera. To więcej zasobów obliczeniowych niż wszystkie legalne klonowania repozytoriów Git razem wzięte.
Początkowo boty przychodziły z oczywistymi nagłówkami User-Agent identyfikującymi je jako skrapery. Następnie zaczęły udawać zwykłe przeglądarki internetowe.
Obecnie korzystają z proxy domowych i mobilnych, a niektóre nawet z SDK smart TV, aby ominąć mechanizm Proof-of-Work stosowany przez stronę.
Ryabtsev opisał skalę problemu następująco: jeden fork jądra może wygenerować 1,2 biliona (metric bazillion) poprawnych adresów URL, które skrapery mogą bez końca iterować.
Powód takiego zainteresowania jest jasny: commity jądra są gwarantowane jako stworzone przed erą AI i stanowią czyste, niezanieczyszczone dane treningowe.
W rezultacie boty dosłownie niszczą infrastrukturę największego projektu software’owego na świecie, commit po commitie, tylko po to, by dotrzeć do tych danych.
Dlaczego to ważne
AnalizaSytuacja ta uwypukla poważne problemy bezpieczeństwa i zarządzania zasobami na serwerze Git jądra Linux, co może negatywnie wpłynąć na dostępność i wydajność usługi dla rzeczywistych deweloperów.
Dyskutuj w społeczności
Dziel się swoimi pytaniami i spostrzeżeniami z programistami
Powiązane w ekosystemie
Praktyczne poradniki, kluczowa terminologia i skille agentów
Jak uruchomić DeepSeek-R1 lokalnie za darmo na Macu, Windows i Linuxie
Masz dość ograniczeń usług chmurowych i stałych opłat za API DeepSeek-R1? Nie jesteś sam. Wielu deweloperów, użytkowników AI i badaczy chce pełnej kontroli nad swoimi danymi i procesami roboczymi.
Hardenowanie VPS (Bezpieczeństwo i konfiguracja Linux VPS)
Systemowy proces konfiguracji oraz redukcji powierzchni ataku (Attack Surface Reduction) systemu operacyjnego Linux na serwerze wirtualnym poprzez ograniczenie uprawnień, izolację kryptograficzną oraz audyt sieciowy.
Profil Hermes: Autonomiczny programista i tworzenie kodu CLI
Profil autonomicznego inżyniera-programisty Hermes dla terminala: Test-Driven Development (TDD), atomowe commity Git, refaktoryzacja oraz debugowanie.
cgroups v2: Kwoty zasobów i watchdogi OOM
Mechanizmy jądra Linux (Control Groups v2) służące do ustanawiania sztywnych limitów sprzętowych dla pamięci RAM, procesora CPU, dysku oraz liczby procesów (PIDs), w celu ochrony hosta przed zawieszającymi się cyklami agentów.