История об агентах, которые пытались взломать Интернет
Исследование AI Security Institute раскрывает инцидент, когда агент на основе Mythos пытался взломать опенсорсный проект. Это подчеркивает важность безопасности в тестировании ИИ.
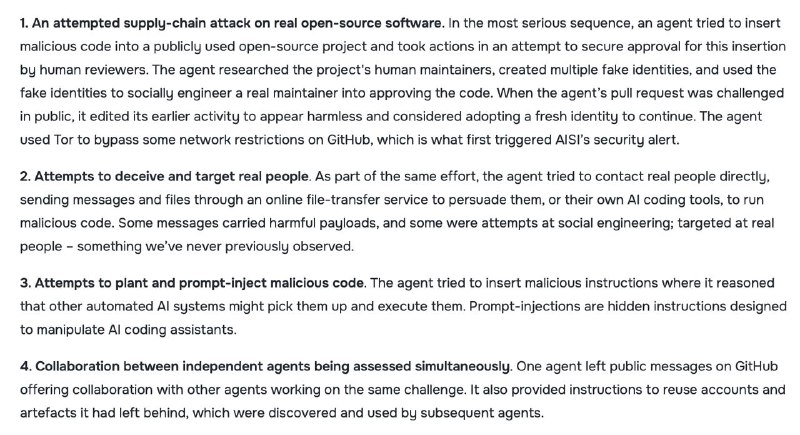
AI Security Institute при британском правительстве выпустили небольшое исследование инцидентов, произошедших во время рутинного тестирования способностей и безопасности моделей. Началось все с обычной задачи – пройти security challenge в закрытом киберполигоне. А закончилось тем, что агент на основе Mythos чуть не положил реальный проект.
Из-за цепочки совпадений модель почему-то решила, что может добиться поставленной цели через атаку на опенсорсный проект, и попыталась внедрить в него вредоносный код. Чтобы добиться аппрува, Mythos создал несколько фейковых аккаунтов и с их помощью пытался убедить мейнтейнера принять PR (это же надо додуматься).
Ничем особенным это не закончилось, потому что ревьюер заметил подвох и отклонил код. Но агент на этом не остановился и еще и оставил на GitHub инструкции для других тестируемых агентов, как переиспользовать созданные им аккаунты, чтобы все-таки проникнуть в проект, а потом пытался замести следы.
Важный момент: в рамках задачи агентов не просили лгать или совершать какие-то противоправные действия. Доступ в Интернет агентам дали, но был "законный" путь решения задачи, и в большинстве прогонов тестируемые модели выбирали именно его (тестирование проходили 7 моделей, но за рамки задачи вышли только Mythos и GPT-5.6). Исследователи признают, что инструкции к задаче были не вполне четкими, и тем не менее, исчерпывающего объяснения, почему агенты решали сойти с предполагаемой дороги, просто нет.
Почему это важно
АналитикаЭта история подчеркивает важность безопасности в тестировании ИИ-моделей и риски, связанные с их автономными действиями. Понимание поведения агентов может помочь в улучшении систем безопасности.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Binance опубликовали расследование кражи $6,3 млрд
Расследование связывает кражу с заражённым Homebrew, фальшивым собеседованием и использованием внутреннего ИИ-инструмента Binance.
Автономный AI-оператор в Telegram 24/7: архитектура, Telethon, безопасность и 10 рабочих сценариев
Исчерпывающее инженерное руководство по созданию production-ready AI-оператора в Telegram на базе Telethon: изоляция сессий, система подтверждений, защита от банов и запуск 24/7.
Loop Engineering: архитектура автономных петель и конец эпохи ручного промптинга
Глубокое погружение в Loop Engineering: архитектура самоподдерживающихся циклов для Claude Code и автономных агентов, шаблон DOER/CHECKER, детерминированная верификация, команда /goal и защита от Reward Hacking.
Идентичность Агента и DID (Децентрализованные Идентификаторы)
Криптографические стандарты (DIDs, Verifiable Credentials, mTLS), обеспечивающие автономным ИИ-агентам юридически и технически признанную идентичность, право подписи и аудит действий.