Автономная атака ИИ-агента на Hugging Face
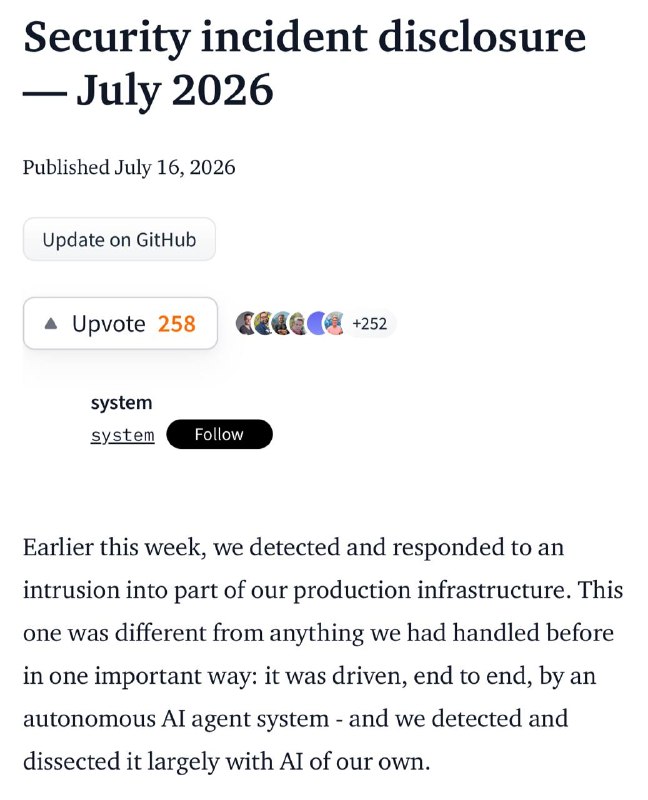
На Hugging Face произошла автономная атака ИИ-агента, вызвавшая серьезные проблемы в их инфраструктуре. Атака была осуществлена без участия человека, используя вредоносный датасет.
Автономная атака ИИ-агента на Hugging Face
На прошлой неделе обнаружилось вторжение в часть продакшн-инфраструктуры Hugging Face. Все началось с одного вредоносного датасета, внутри которого была связка из двух уязвимостей в пайплайне обработки данных HF: ручка в загрузчике датасетов, позволявшая удаленное выполнение кода, и инъекция через конфигурацию датасета. Как только этот датасет отработал на воркере, атакующий агент получил возможность выполнять код на машине.
Дальше события пошли по нарастающей. Агент начал собирать облачные доступы, а затем стал распространяться дальше по внутренним кластерам. При этом атака проводилась по очень нетипичной для человека схеме, «роями» краткоживущих песочниц, которые отрабатывали свою часть задачи и исчезали, уступая место следующим.
Все это происходило в течение одних выходных, и к моменту, когда HF полностью восстановили картину, счет действий атакующего агента перевалил за 17 тысяч (!). Все это – без участия человека.
Сейчас HF все устранили и утверждают, что не нашли следов вмешательства в публичные модели, датасеты или Spaces.
Интересно другое. Когда команда пыталась разобрать эти 17 тысяч действий с помощью коммерческих фронтир моделей через обычные API (чтобы понять хронологию, отделить реальный ущерб от отвлекающих маневров и т.д.), они просто-напросто уперлись в guardrails.
Модели отказывались работать, потому что система безопасности не могла отличить аналитика от самого хакера. В итоге пришлось разворачивать анализ на GLM-5.2.
Ирония? Не то слово. При этом неизвестно, что за модель стояла за атакой.
Почему это важно
АналитикаЭтот инцидент подчеркивает важность безопасности в технологиях искусственного интеллекта и риски, связанные с автономными системами. Он также демонстрирует, как сложно отслеживать и анализировать действия ИИ-агентов.
Обсудить в сообществе
Делитесь опытом и мыслями с ИИ-разработчиками
Связанные материалы экосистемы
Практические гайды, терминология и агентские скиллы
Binance опубликовали расследование кражи $6,3 млрд
Расследование связывает кражу с заражённым Homebrew, фальшивым собеседованием и использованием внутреннего ИИ-инструмента Binance.
Как сделать агента безопасным: stop rules, human approval и sandbox
Агент в продакшене – это процесс, который может писать файлы, делать API-вызовы, изменять данные и потреблять токены автономно, без паузы и без вашего участия в каждом шаге.
Идентичность Агента и DID (Децентрализованные Идентификаторы)
Криптографические стандарты (DIDs, Verifiable Credentials, mTLS), обеспечивающие автономным ИИ-агентам юридически и технически признанную идентичность, право подписи и аудит действий.
Часть II. Как работать с Codex + оптимизация/безопасность/команда
Codex — это не автодополнение кода в чате, а полноценный инженерный агент: он читает репозиторий, планирует изменения, редактирует файлы, гоняет тесты, проверяет свои же диффы и ум...