98% do tráfego no servidor Git do Kernel Linux provém de bots
O servidor Git do kernel Linux enfrenta uma ameaça à sua infraestrutura, com 98% do tráfego gerado por bots em vez de usuários reais.
98% do tráfego no servidor Git do Kernel Linux provém de bots
Segundo estimativas, o servidor Git do kernel Linux recebe 98% de seu tráfego de bots e apenas 2% de usuários reais. Konstantin Ryabtsev, administrador do git.kernel.org, publicou esses dados em um post intitulado "Creepy crawlies".
O site recebe cerca de 6 milhões de requisições diárias para commits aleatórios. Quase todo esse tráfego, aparentemente, não está relacionado a usuários reais.
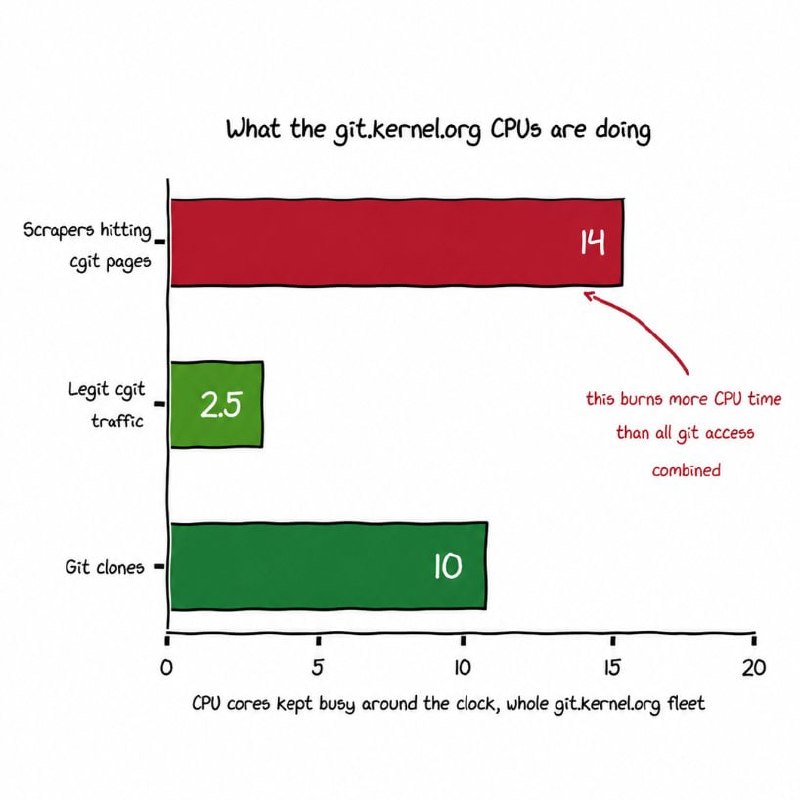
Apenas renderizar páginas de commits para bots consome 14 a 16 dos 90 núcleos de CPU do servidor. Isso representa mais recursos computacionais do que todos os clones legítimos do Git combinados.
Inicialmente, os bots chegavam com User-Agents óbvios de scrapers. Depois, começaram a se passar por navegadores comuns.
Agora, utilizam proxies residenciais e móveis, e alguns até através de SDKs de Smart TVs, apenas para passar pela verificação Proof-of-Work do site.
Ryabtsev descreveu a escala da seguinte forma: um fork do kernel pode gerar 1,2 METRIC BAZILLION URLs válidas que os scrapers podem iterar infinitamente.
A razão para tal interesse é clara: os commits do kernel são garantidos como criados antes da era da IA e representam dados de treinamento não poluídos.
Como resultado, os bots estão literalmente desgastando a infraestrutura do maior projeto de software do mundo, commit aleatório após commit aleatório, apenas para acessar esses dados.
Por que isso importa
AnáliseEsta situação destaca sérios problemas de segurança e recursos no servidor Git do kernel Linux, o que poderia impactar a disponibilidade e o desempenho para usuários reais.
Debater na comunidade
Compartilhe suas dúvidas e insights com desenvolvedores
Relacionado no ecossistema
Guias práticos, terminologia essencial e skills de agentes
Como executar o DeepSeek-R1 localmente de forma gratuita no Mac, Windows e Linux
Cansado das limitações dos serviços em nuvem e dos custos contínuos com a API do DeepSeek-R1? Você não está sozinho. Muitos desenvolvedores, usuários de IA e pesquisadores desejam ter controle total sobre seus dados e fluxos de trabalho.
Hardening de VPS (Segurança e Hardening de Linux VPS)
Processo sistêmico de configuração e redução da superfície de ataque (Attack Surface Reduction) do sistema operacional Linux em um servidor virtual, através da restrição de privilégios, isolamento criptográfico e auditoria de rede.
Perfil Hermes: Programador Autônomo e Desenvolvimento de Código via CLI
Perfil do engenheiro-autodesenvolvedor Hermes para terminal: Test-Driven Development (TDD), commits atômicos no Git, refatoração e depuração.
Cgroups v2: Quotas de Recursos e Watchdogs OOM
Mecanismos do kernel Linux (Control Groups v2) para estabelecer limites rígidos de hardware em RAM, CPU, disco e número de processos (PIDs), visando proteger o host contra ciclos de agentes travados.