Claude Code 2.1.314: нова налаштування безпеки для запису файлів
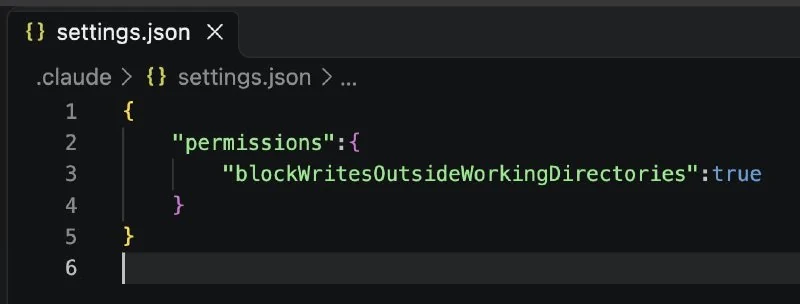
У Claude Code 2.1.314 з’явилася опція, що забороняє Claude записувати файли за межами робочих директорій навіть у режимі обходу дозволів.
У Claude Code 2.1.314 з’явилася нова налаштування безпеки.
Тепер можна заборонити Claude записувати файли за межами робочих директорій навіть у режимі bypass permissions.
Для цього достатньо ввімкнути параметр blockWritesOutsideWorkingDirectories у файлі settings.json:
{
  "permissions": {
    "blockWritesOutsideWorkingDirectories": true
  }
}
Під час тестування з інструментами Write та Edit запис був заблокований в обох випадках.
Однак є важливе обмеження: ця налаштування не поширюється на команди Bash.
Bash досі може записувати файли поза проєктом.
Для надійнішого захисту використовуйте цю налаштування разом із пісочницею у settings.json:
{
  "permissions": {
    "blockWritesOutsideWorkingDirectories": true
  },
  "sandbox": {
    "enabled": true
  }
}
Чому це важливо
АналітикаНалаштування знижує ризик випадкової зміни файлів поза проєктом під час роботи ШІ-інструментів, але для повного захисту її варто поєднувати з пісочницею.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Як зробити агента безпечним: stop rules, human approval і sandbox
Агент у продакшені — це процес, який може писати файли, робити API-виклики, змінювати дані та споживати токени автономно, без паузи і без вашої участі в кожному кроці.
Agent Sandboxing
Апаратна та програмна ізоляція середовища виконання автономного агента, що гарантує захист хост-системи, секретів і внутрішньої мережі від шкідливого коду та prompt injection.
Офіційне розширення Claude Code для VS Code було скомпрометовано
Офіційне розширення Claude Code для VS Code було скомпрометовано: протягом короткого часу його встановлення могло призвести до появи SSH-бекдора на комп’ютері.
Claude почав перевіряти відповіді на шкоду без повторного звернення до політик безпеки
Anthropic навчила Claude відтворювати рішення класифікатора безпеки, щоб виявляти потенційну шкоду в відповідях без дорогих повторних звернень до політик компанії.