Linux отримав підтримку Thunderbolt на Apple Silicon
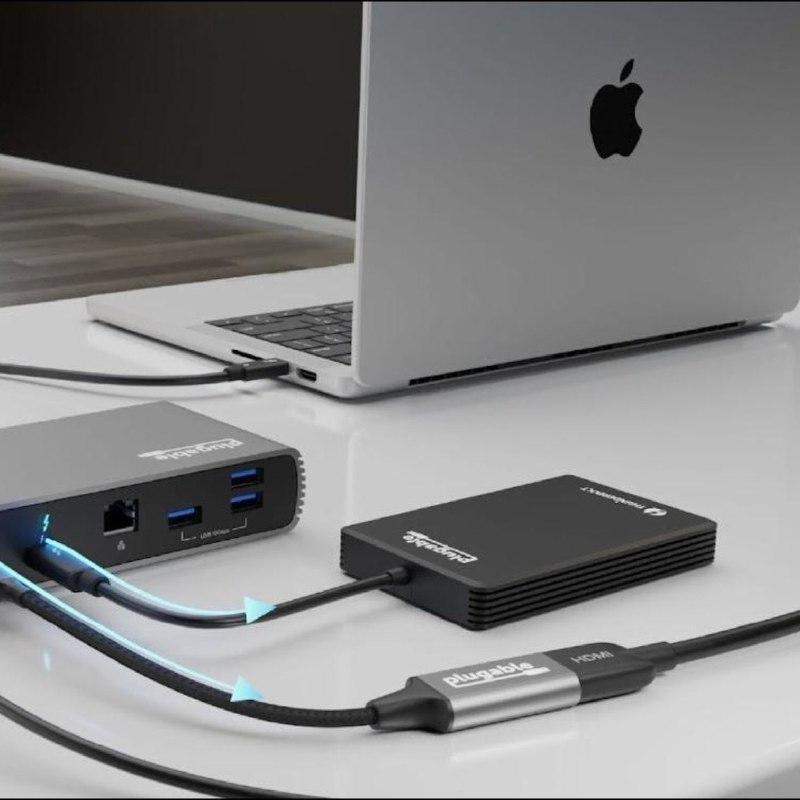
Linux отримав початкову підтримку Thunderbolt для чіпів Apple M1–M3 завдяки зусиллям команди Asahi Linux. Це важливий крок для інтеграції технологій Apple у відкритий код.
Linux отримав підтримку Thunderbolt на Apple Silicon
Сьогодні Лінус Торвальдс випустив перший release candidate ядра Linux 7.3. У нього увійшла початкова підтримка USB4 та Thunderbolt для чіпів Apple M1–M3.
Asahi Linux, невелика команда ентузіастів, витратила роки на реверс-інжиніринг заліза Apple, щоб зробити це можливим. Тепер їхні напрацювання офіційно потрапляють безпосередньо в основне ядро Linux.
RC1 – це ще не фінальний реліз. Він означає, що зміни вже зафіксовані, а попереду кілька тижнів тестування до виходу Linux 7.3, який очікується приблизно в середині/кінці жовтня.
Чому це важливо
АналітикаЦей реліз є важливим кроком у розвитку Linux на платформах Apple, що відкриває нові можливості для користувачів та розробників. Підтримка Thunderbolt дозволить використовувати більше периферійних пристроїв з Mac на базі Apple Silicon.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Як запустити DeepSeek-R1 локально безкоштовно на Mac, Windows і Linux
Втомилися від обмежень хмарних сервісів і постійних платежів за API DeepSeek-R1? Ви не самотні. Багато розробників, користувачів ШІ та дослідників хочуть повного контролю над своїми даними та робочими процесами.
VPS Hardening (Харденінг та безпека Linux VPS)
Системний процес конфігурації та зменшення поверхні атаки (Attack Surface Reduction) операційної системи Linux на віртуальному сервері через обмеження привілеїв, криптографічну ізоляцію та мережевий аудит.
Профіль Hermes: DevOps-інженер та хмарна інфраструктура
Профіль системного та DevOps-інженера Hermes: налаштування серверів Linux, Docker контейнеризація, CI/CD конвеєри, моніторинг та безпека.
cgroups v2 Resource Quotas & OOM Watchdogs
Механізми ядра Linux (Control Groups v2) для встановлення жорстких апаратних лімітів на RAM, CPU, диск і кількість процесів (PIDs) з метою захисту хоста від завислих агентських циклів.