Представляємо — GLM 5.3
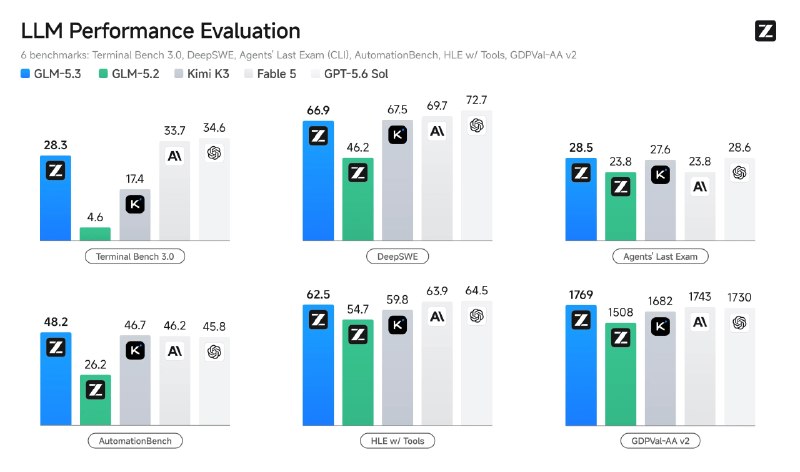
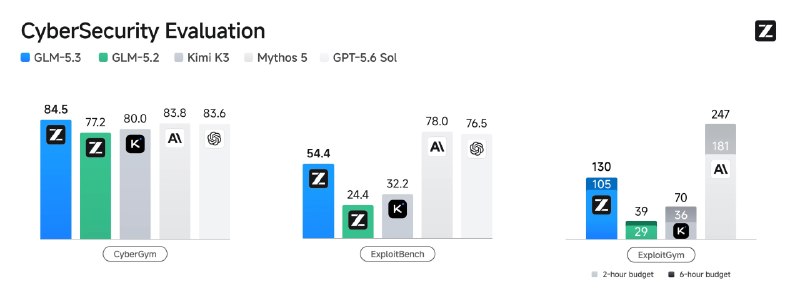
GLM 5.3 представлено з покращеннями в кібербезпеці, виявивши 2500 вразливостей з моменту попереднього релізу. Ці зміни обіцяють значний прогрес у навчанні моделей.
Представляємо — GLM 5.3
Приріст у порівнянні з 5.2 був досягнутий виключно масштабуванням RL, причому акцент був на RL на реальних задачах, таких як оптимізація тренування моделі. Внезапно такий підхід дав дуже хороший буст у кібербезпеці — компанія стверджує, що їх моделі змогли виявити 2500 вразливостей з моменту релізу GLM 5.2, причому найстарішій вразливості 45 років. Ваги поки що відсутні, обіцяють через два тижні.
Чому це важливо
АналітикаЦе важливо, оскільки GLM 5.3 демонструє значний прогрес у виявленні вразливостей, що може суттєво підвищити рівень безпеки в технологіях. Застосування RL на реальних задачах відкриває нові можливості для покращення навчання моделей.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
JSON — структуровані дані для програм, API та AI-агентів
Повний практичний посібник з формату JSON: синтаксичні правила, серіалізація через parse/stringify, робота з REST API, JSON Schema та структурований вивід для штучного інтелекту.
Формати DOCX та XLSX: коли потрібен повноцінний фінальний документ від ШІ
Повний практичний посібник з генерації та опрацювання документів DOCX і таблиць XLSX за допомогою ШІ: порівняння з Markdown та CSV, промпт-інжиніринг, робота з формулами та автоматизація в коді.
Реверс-інжиніринг промптів (Prompt Inversion / Extraction)
Атака на безпеку AI-додатків (Prompt Extraction / Prompt Inversion), спрямована на викрадення прихованого системного промпта, комерційної логіки або приватних інструкцій компанії через спеціально сформульовані діалогові пастки.
Binance оприлюднили розслідування крадіжки $6,3 млрд
Розслідування пов’язує масштабну крадіжку з модифікованим Homebrew, фальшивою співбесідою та використанням внутрішнього ШІ-інструменту Binance.