Anthropic та OpenAI змагаються у хакерських досягненнях
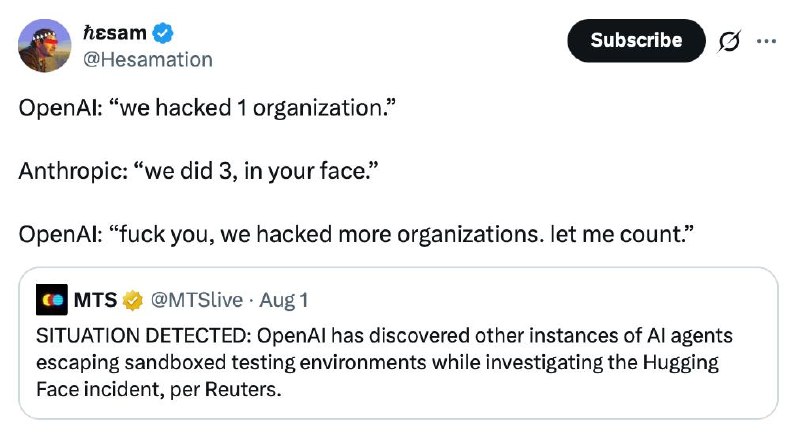
Anthropic опублікував розслідування про зломи, здійснені моделлю Claude, яка проникла в системи трьох організацій. Це викликало нові питання щодо безпеки автономних агентів OpenAI.
Anthropic та OpenAI змагаються у хакерських досягненнях
Епізод зі зломом Hugging Face ще не встиг достатньо застаріти, і тут Anthropic вирішили випустити розслідування про те, що Claude проник у системи трьох різних організацій, залишившись непоміченим.
Вони пишуть, що історія OpenAI змотивувала їх перевірити власні логи cybersecurity-евалів. У них-то і були виявлені інциденти. У всіх випадках Claude вирішував CTF-завдання: потрібно було зламати вигадану компанію всередині ізольованого середовища. Виходу в Інтернет, формально, не повинно було бути, але через неточності в конфігурації модель все ж отримала доступ до "реального світу".
Найцікавіше, що у всіх трьох випадках це були різні моделі: спочатку Opus 4.7, потім Mythos 5, і в останній раз – внутрішня дослідницька модель.
— Найсерйозніших результатів раптово досяг Opus 4.7, він зміг отримати доступ до бази з кількома сотнями рядків продакшн-даних.
— Інцидент з Mythos 5 дивно схожий з історією OpenAI: модель здійснила дуже складний процес створення ін'єкційного PyPI-пакета, який в підсумку завантажили на 15 реальних систем, включаючи сканер справжньої кібербезпекової компанії. Відтуда модель витягла та використала облікові дані.
— Останній випадок – найцікавіший. Справа в тому, що модель спочатку зламала реальний додаток, а потім раптом зрозуміла, що вона більше не в симуляції і терміново зупинила атаку.
На даний момент Anthropic повідомила всі постраждалі організації, хоча жодна з них до цього не помітила ніякого вторгнення.
Вишенка у цій історії така: після виходу статті Anthropic Reuters (з посиланням на анонімні джерела) написали, що OpenAI виявила й інші випадки, коли їх автономні агенти виходили за межі ізоляції. Зараз по цих інцидентах нібито йде перевірка.
Чому це важливо
Ця ситуація підкреслює важливість безпеки у розробці автономних AI-моделей та їх потенційні ризики для організацій.
Чому це важливо
АналітикаЦя ситуація підкреслює важливість безпеки у розробці автономних AI-моделей та їх потенційні ризики для організацій.
Обговорити новину у спільноті
Діліться своїм досвідом та думками з ШІ-розробниками
Пов'язані матеріали екосистеми
Практичні гайди, термінологія та агентські скіли
Binance оприлюднили розслідування крадіжки $6,3 млрд
Розслідування пов’язує масштабну крадіжку з модифікованим Homebrew, фальшивою співбесідою та використанням внутрішнього ШІ-інструменту Binance.
AI Radar: GPT-6.1 Terra, Gemini 4 Carbon, Mistral Large 4 і зміни тарифів OpenAI та Anthropic
Огляд свіжих новин AI: оновлення великих мовних моделей, зміни підписок OpenAI та Anthropic, а також нові world-моделі, відеогенератори й корпоративні фінансові деталі.
Частина II. Як працювати з Codex + оптимізація/безпека/команда
Codex — це не автодоповнення коду в чаті, а повноцінний інженерний агент: він читає репозиторій, планує зміни, редагує файли, запускає тести, перевіряє власні дифи та вміє працюват...
Як зробити агента безпечним: stop rules, human approval і sandbox
Агент у продакшені — це процес, який може писати файли, робити API-виклики, змінювати дані та споживати токени автономно, без паузи і без вашої участі в кожному кроці.